Veilig op publieke wifi
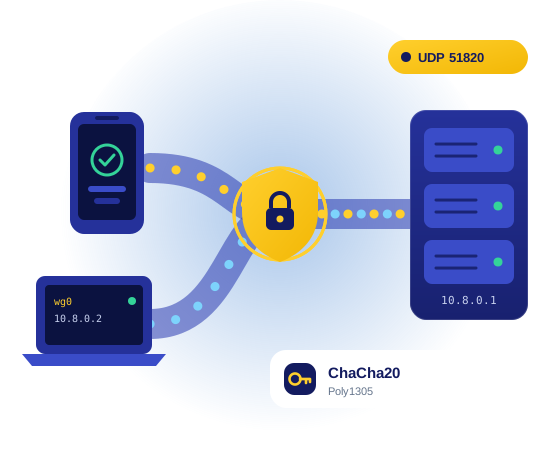
Uw verkeer gaat versleuteld naar uw eigen server, ook op een hotelnetwerk of in de trein.
Met WireGuard op een VPS hebt u een eigen, snelle VPN-server. U bepaalt zelf wie verbinding maakt en welke gegevens er gelogd worden.
Uw verkeer gaat versleuteld naar uw eigen server, ook op een hotelnetwerk of in de trein.
Geen gedeelde VPN-dienst: u kiest zelf welke toestellen verbinding maken en wat er gelogd wordt.
WireGuard zit in de Linux-kernel en vraagt weinig CPU en geheugen. Ons kleinste pakket is ruim voldoende.
Voor een VPN voor uzelf of een klein team volstaat Cloud Entry. Elk pakket heeft 20 TB verkeer per maand, dus ook veel streamen of downloaden is geen probleem.
Kies bij het bestellen Ubuntu 24.04 LTS als besturingssysteem: alle commando's op deze pagina zijn daarvoor geschreven.
€ 7,15 / maandelijks
Log via SSH in op uw VPS en voer de commando's per stap uit. Vervang de waarden tussen < > en example.com door uw eigen gegevens.
WireGuard staat in de standaardpakketten van Ubuntu 24.04.
sudo apt update && sudo apt install -y wireguardU maakt een sleutelpaar voor de server en een voor uw eerste toestel. Met umask 077 kan alleen root de privésleutels lezen.
sudo -i
cd /etc/wireguard && umask 077
wg genkey | tee server.key | wg pubkey > server.pub
wg genkey | tee client.key | wg pubkey > client.pubMaak /etc/wireguard/wg0.conf aan. Controleer de naam van uw netwerkinterface met ip route | grep default en vervang eth0 als die anders heet.
# /etc/wireguard/wg0.conf  (eth0 = your network interface, check: ip route | grep default)
[Interface]
Address = 10.8.0.1/24
ListenPort = 51820
PrivateKey = <contents of server.key>
PostUp = iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
PostDown = iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE

[Peer]
PublicKey = <contents of client.pub>
AllowedIPs = 10.8.0.2/32Zo stuurt de server het verkeer van uw toestellen door naar internet. Gebruikt u de firewall van uw VPS, open dan ook daar UDP-poort 51820.
echo 'net.ipv4.ip_forward=1' > /etc/sysctl.d/99-wireguard.conf
sysctl --system
ufw allow 51820/udp
systemctl enable --now wg-quick@wg0Importeer deze configuratie in de WireGuard-app voor Windows, macOS, iOS, Android of Linux. Met AllowedIPs = 0.0.0.0/0 gaat al uw verkeer via de VPN.
# Client configuration (e.g. for the WireGuard app)
[Interface]
Address = 10.8.0.2/24
PrivateKey = <contents of client.key>
DNS = 1.1.1.1

[Peer]
PublicKey = <contents of server.pub>
Endpoint = <your VPS IP address>:51820
AllowedIPs = 0.0.0.0/0
PersistentKeepalive = 25Op een VPS beheert u zelf de software. Met deze punten blijft uw server veilig en betrouwbaar.
Wilt u alleen websites hosten zonder zelf een server te beheren? Bekijk dan onze managed VPS.
[Peer]-blok, zodat u één toestel kunt intrekken zonder de andere.server.key en de clientsleutels nooit in e-mail of chat.apt update && apt upgrade.qrencode om een clientconfiguratie als QR-code op uw smartphone te scannen.Voor persoonlijk gebruik of een klein team volstaat Cloud Entry (1 core, 2 GB RAM). WireGuard gebruikt weinig resources.
Ja. Voeg per toestel een eigen [Peer]-blok toe met een uniek IP-adres, bijvoorbeeld 10.8.0.3, 10.8.0.4 enzovoort.
Ja. Er zijn officiële WireGuard-apps voor iOS en Android, en ook voor Windows, macOS en Linux.
Controleer of ip_forward aan staat, of de interfacenaam in PostUp klopt (eth0 of iets anders) en of UDP-poort 51820 open staat in de firewall.
WireGuard gebruikt moderne cryptografie en heeft een kleine codebasis. De veiligheid hangt ook af van uw beheer: houd de server bijgewerkt en deel geen privésleutels.
De stappen op deze pagina zijn een handleiding voor Ubuntu 24.04 LTS (gecontroleerd in oktober 2026). Software van derden kan wijzigen: bekijk bij twijfel ook de officiële documentatie van het project.
Bestel uw VPS, kies Ubuntu 24.04 LTS en volg het stappenplan. Vragen? Ons team antwoordt 24/7 via tickets.